금융권 대규모 해킹 시도 IP주소 등록지는 ‘평양’
페이지 정보
본문
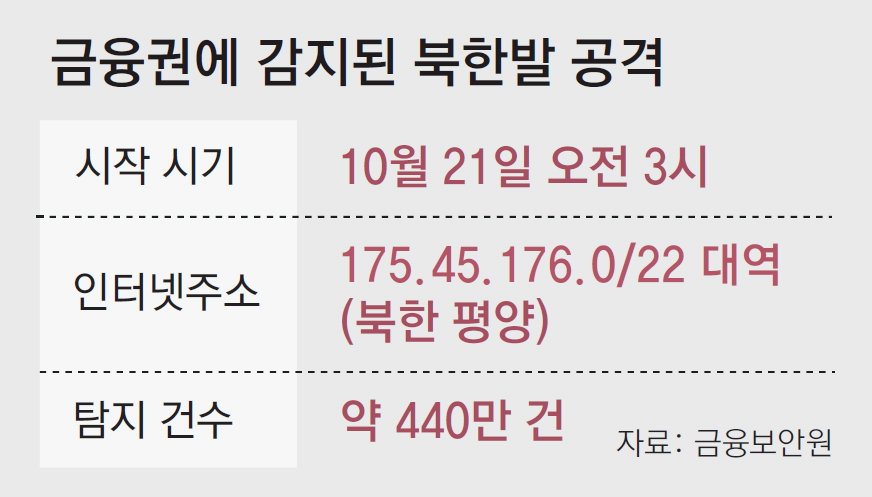
북한 인터넷주소(IP주소)에서 국내 금융권을 겨냥한 해킹 시도가 440만 건가량 탐지된 가운데, 북한 해킹 조직이 한국을 겨냥한 대규모 공격을 준비하고 있다는 분석이 나왔다. 이번에 탐지된 IP주소는 평양에 등록돼 있다.
28일 금융권에 따르면 북한 IP주소를 통한 해킹 시도는 북한 해킹 조직이 한국을 겨냥한 대규모 공격을 준비하고 있다는 일부 보안업체의 분석이 제기된 시점에 나왔다. 글로벌 사이버 보안·위협 인텔리전스 기업 사이퍼마(CYFIRMA)는 22일 익명성이 보장되는 폐쇄형 네트워크(I2P)에서 한국어를 사용하는 조직원들이 PHP 취약점을 이용한 사이버 공격을 모의하는 정황을 포착했다고 밝혔다.
사이퍼마는 공격자들의 언어와 작전 지시 등을 분석한 결과 북한 정찰총국 산하 해킹 조직 라자루스와 연관됐을 가능성이 있다고 봤다. 라자루스는 2016년 방글라데시 중앙은행에서 8100만 달러를 빼돌리고, 지난해 2월 가상자산거래소 바이비트에서 약 15억 달러어치를 탈취한 배후로 지목된 조직이다.
금융 당국은 북한 IP주소를 활용했다고 북한 소행으로 단정할 수는 없다고 보고 있다. 금융권 해킹 사고의 원인으로 인공지능(AI) 에이전트의 공격이 지목되고 있지만 북한 IP는 디도스 공격에 활용됐을 가능성이 높다는 설명이다. 디도스는 웹사이트에 대량 트래픽을 발생시켜 서비스를 마비시키는 방식이다.
다만 당국도 북한의 연루 가능성을 배제한 것은 아니다. 금융권 해킹이 북한 소행으로 판명날 경우 AI 에이전트라는 진화된 공격에 미리 대응하지 못한 책임론이 금융회사에서 정부로 확대될 수 있다. 이날 국가안보실이 직접 긴급 점검에 나선 것도 이 같은 맥락으로 풀이된다.
금융권 해킹 침해는 끊이지 않고 있다. 금융보안원은 최근 침해 지표 공유를 통해 한국, 일본, 브라질 등 3개국 IP주소 3개를 활용한 공격이 발생했다고 공지했다. 침해 지표는 실제 해킹 사고에서 확인된 공격 흔적 정보다. 26일에는 한국, 미국, 러시아, 홍콩 등 10개국 IP주소 37개를 이용한 공격으로 피해가 발생했다고 공지했다. 이 가운데는 대신증권, 미래에셋자산운용, 빗썸 해킹 사고 등에 쓰인 IP주소가 포함됐을 가능성도 있다.
관련링크
공지사항
- 커피 기프티콘 등록 및 사용 방법 안내 10-02
- 먹튀검증 커뮤니티 토판사 운영 방침 안내 09-14
- 치킨 기프티곤 사용 방법 안내 09-11
- 🚨이벤트 접수 양식 공지🚨 07-31
- 꽁머니 이벤트 다계정 악용사례 강력 제재 공지 07-20
-
여기 먹튀사이트인데 900만원 먹튀함
 변정수기쪽지보내기
메일보내기
자기소개
아이디로 검색
전체게시물
-
갓벳 이태리 리뉴얼 된곳 맞나요?
텐텐쪽지보내기
메일보내기
자기소개
아이디로 검색
전체게시물
-
대빵 슬롯 개맛있습니다
 짙은향수냄새쪽지보내기
메일보내기
자기소개
아이디로 검색
전체게시물
-
피그벳 깔끔하고 쓰기 좋아요
끝사랑쪽지보내기
메일보내기
자기소개
아이디로 검색
전체게시물
-
크크벳 여기 좋나요?
수퍼쪽지보내기
메일보내기
자기소개
아이디로 검색
전체게시물